Inyecciones de malware: por qué una web desactualizada es una puerta abierta
- Tiempo de lectura: Tiempo de lectura 10 minutos
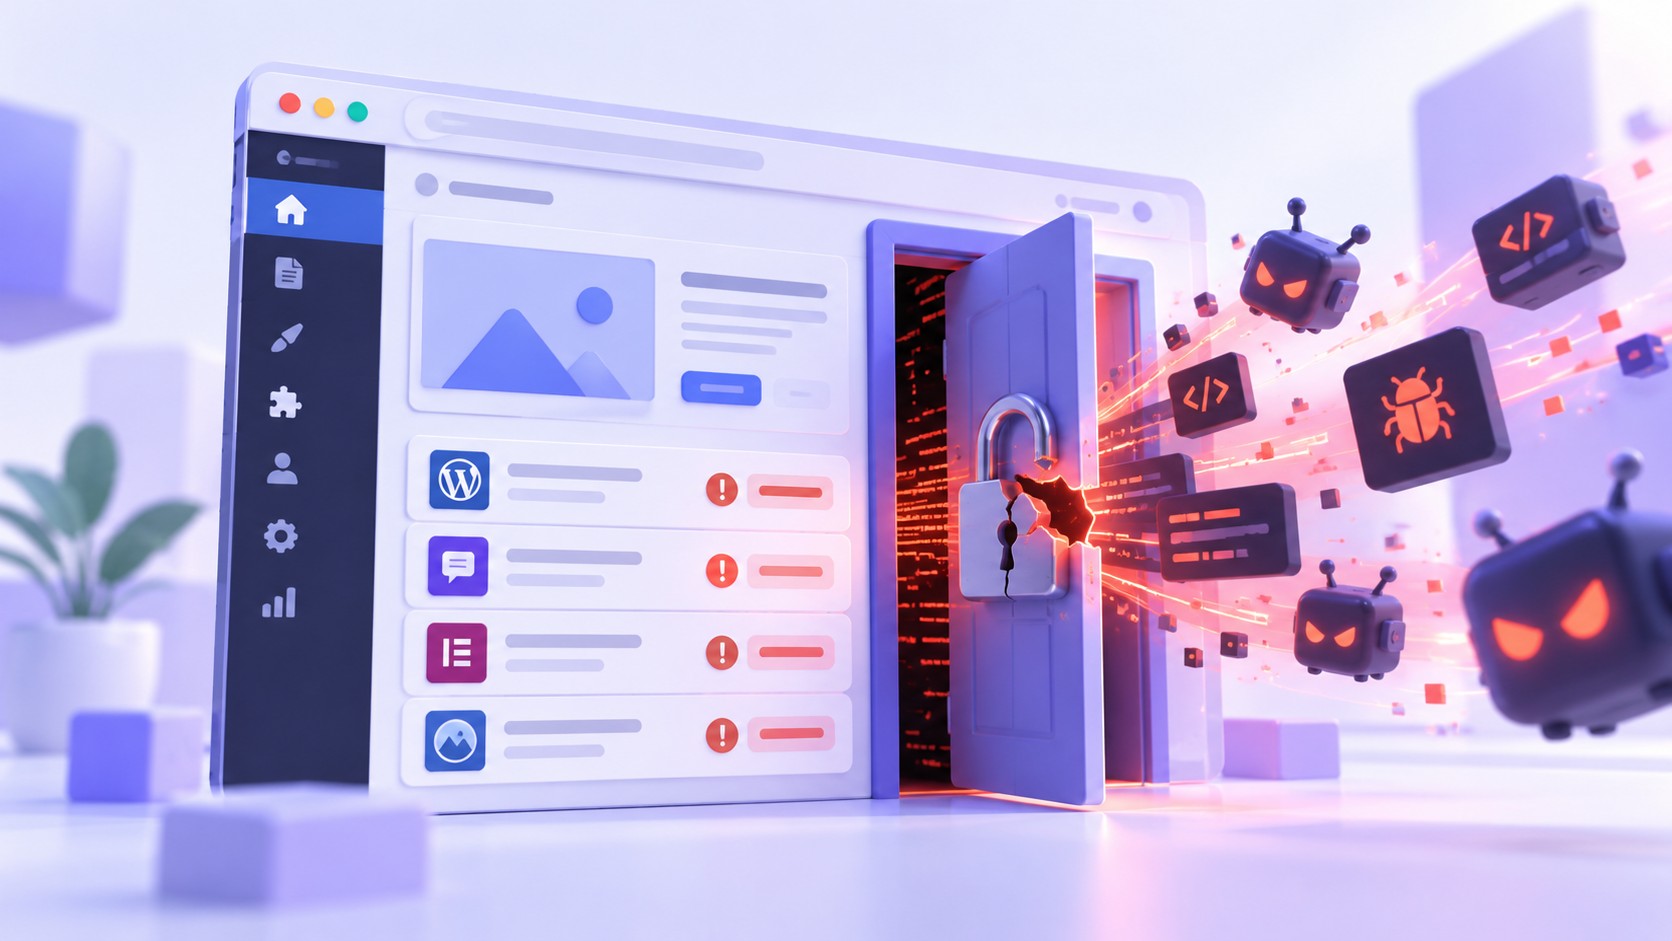
Tu web puede estar infectada ahora mismo y tú no saberlo. La mayoría de los ataques no los lanza una persona contra ti: son robots que rastrean internet buscando webs con fallos conocidos y entran solas. Y el objetivo favorito es siempre el mismo: una web sin actualizar.
Da igual que sea WordPress, Joomla o PrestaShop. Cada mes se descubren fallos de seguridad nuevos en los gestores de contenido, sus plugins, sus módulos y sus plantillas. Cuando aparece uno, se hace público, y a los pocos días miles de bots ya lo están usando para colarse en las webs que no han aplicado la actualización. A eso se le llama, entre otras cosas, inyección de malware.
Qué es una inyección de malware
Una inyección es cuando un atacante consigue "meter" código malicioso dentro de tu web aprovechando un agujero de seguridad. No hace falta que adivine tu contraseña: le basta con un plugin o un módulo desactualizado que tenga una vulnerabilidad conocida. Las más habituales tienen nombres técnicos, pero la idea es sencilla:
- Inyección SQL: manipula tu base de datos para robar información o crear usuarios administradores falsos.
- XSS (cross-site scripting): inserta scripts que se ejecutan en el navegador de tus visitantes.
- LFI / inclusión de archivos: engaña a la web para que cargue y ejecute archivos maliciosos.
- Ejecución de código (RCE): el ataque más grave, permite al atacante ejecutar comandos en tu servidor. En Joomla han aparecido varias de estas.
Por qué las webs sin actualizar son el blanco perfecto
Un CMS como WordPress o Joomla es seguro… mientras está al día. El problema es lo que se le añade encima: plantillas, plugins de formularios, pasarelas de pago, módulos de transporte. Cada uno es una puerta más, y cada uno se actualiza por su cuenta. Basta con que uno se quede atrás para que toda la web quede expuesta. Las tiendas online (WooCommerce, PrestaShop) son aún más delicadas: tienen más módulos, más movimiento y más dinero de por medio, así que atraen más ataques.
Qué le pasa a tu web si la infectan
Una inyección de malware no siempre "tira" la web. Muchas veces trabaja a escondidas, y ahí está lo peligroso. Estas son las consecuencias más habituales:
- Redirecciones y spam: tu web empieza a enviar a los visitantes a páginas de terceros o a mostrar contenido que tú no has puesto.
- Robo de datos: de tus clientes y de tus formularios.
- Listas negras de Google: Google detecta el malware y marca tu web como "sitio engañoso o peligroso". Ese cartel rojo espanta a cualquiera.
- Pérdida de posicionamiento SEO: caes en los resultados y recuperar la confianza de Google lleva semanas.
- Caída del servicio: la web deja de funcionar y, con ella, tu escaparate y tus ventas.
Actualizar no es suficiente (y esta es la parte importante)
Mucha gente cree que con "ir actualizando" está protegida. Actualizar es la base, sí, pero es solo la primera capa. Una protección real es como la seguridad de un local: no basta con cerrar la puerta, hace falta alarma, reja y alguien que responda si salta el aviso. En seguridad web, esas capas son:
1. Un muro delante de la web (firewall)
Filtros que bloquean las inyecciones SQL, XSS, LFI y PHP antes de que lleguen a tu sitio, más protección específica frente a las vulnerabilidades RCE de Joomla. No es un antivirus: es un muro delante de tu web.
2. Bloqueo de accesos al administrador
Una contraseña extra antes del login normal (doble puerta), bloqueo de los ataques de fuerza bruta con captcha, y bloqueo automático de las IPs y países desde los que atacan. La mayoría de intentos ni llegan a la puerta.
3. Vigilancia y escaneo continuos
Revisión de la integridad del núcleo del CMS, de los permisos de los archivos y de la base de datos, con aviso por email en cuanto algo sube de nivel de alerta.
4. Copias de seguridad externas, fuera del servidor
Es la capa que marca la diferencia. Si el ataque entra en el servidor, las copias que están dentro del servidor también caen. Solo una copia guardada fuera te devuelve la web. Es la diferencia entre perder una mañana y perder el negocio.
5. Una persona detrás que limpia si te hackean
Cuando algo pasa, no basta con un plugin: hace falta alguien que entre, limpie la infección y restaure la web. Una limpieza de hackeo profesional no baja de 4 horas de trabajo.
Así protegemos tu web en Creo tu Página
Nuestro mantenimiento mantiene tu WordPress o Joomla al día. Y encima puedes sumar la Protección Web Avanzada: el muro, la doble puerta al administrador, el bloqueo de atacantes, el escaneo de malware y las copias de seguridad.
¿Quieres saber cómo está tu web ahora mismo? Te la revisamos.
✉️
Artículo informativo. Consúltanos para una valoración de tu caso concreto.