Inyecciones de malware: por qué una web desactualizada es una puerta abierta

Inyecciones de malware: por qué una web desactualizada es una puerta abierta

  • Tiempo de lectura: Tiempo de lectura 10 minutos

Tu web puede estar infectada ahora mismo y tú no saberlo. La mayoría de los ataques no los lanza una persona contra ti: son robots que rastrean internet buscando webs con fallos conocidos y entran solas. Y el objetivo favorito es siempre el mismo: una web sin actualizar.

Da igual que sea WordPress, Joomla o PrestaShop. Cada mes se descubren fallos de seguridad nuevos en los gestores de contenido, sus plugins, sus módulos y sus plantillas. Cuando aparece uno, se hace público, y a los pocos días miles de bots ya lo están usando para colarse en las webs que no han aplicado la actualización. A eso se le llama, entre otras cosas, inyección de malware.

Qué es una inyección de malware

Una inyección es cuando un atacante consigue "meter" código malicioso dentro de tu web aprovechando un agujero de seguridad. No hace falta que adivine tu contraseña: le basta con un plugin o un módulo desactualizado que tenga una vulnerabilidad conocida. Las más habituales tienen nombres técnicos, pero la idea es sencilla:

  • Inyección SQL: manipula tu base de datos para robar información o crear usuarios administradores falsos.
  • XSS (cross-site scripting): inserta scripts que se ejecutan en el navegador de tus visitantes.
  • LFI / inclusión de archivos: engaña a la web para que cargue y ejecute archivos maliciosos.
  • Ejecución de código (RCE): el ataque más grave, permite al atacante ejecutar comandos en tu servidor. En Joomla han aparecido varias de estas.

Por qué las webs sin actualizar son el blanco perfecto

Un CMS como WordPress o Joomla es seguro… mientras está al día. El problema es lo que se le añade encima: plantillas, plugins de formularios, pasarelas de pago, módulos de transporte. Cada uno es una puerta más, y cada uno se actualiza por su cuenta. Basta con que uno se quede atrás para que toda la web quede expuesta. Las tiendas online (WooCommerce, PrestaShop) son aún más delicadas: tienen más módulos, más movimiento y más dinero de por medio, así que atraen más ataques.

Cuando revisamos alguna web comprometida, la mayoría de sus dueños no sabían que tenían un problema. Una web no se rompe con un estruendo: se apaga en silencio.

Qué le pasa a tu web si la infectan

Una inyección de malware no siempre "tira" la web. Muchas veces trabaja a escondidas, y ahí está lo peligroso. Estas son las consecuencias más habituales:

  • Redirecciones y spam: tu web empieza a enviar a los visitantes a páginas de terceros o a mostrar contenido que tú no has puesto.
  • Robo de datos: de tus clientes y de tus formularios.
  • Listas negras de Google: Google detecta el malware y marca tu web como "sitio engañoso o peligroso". Ese cartel rojo espanta a cualquiera.
  • Pérdida de posicionamiento SEO: caes en los resultados y recuperar la confianza de Google lleva semanas.
  • Caída del servicio: la web deja de funcionar y, con ella, tu escaparate y tus ventas.
Señales de que tu web podría estar infectada: se ha vuelto lenta sin motivo, aparecen textos o enlaces que no reconoces, tus clientes reciben spam desde tu dominio, Google te avisa de un problema de seguridad, o no puedes entrar al panel de administración.

Actualizar no es suficiente (y esta es la parte importante)

Mucha gente cree que con "ir actualizando" está protegida. Actualizar es la base, sí, pero es solo la primera capa. Una protección real es como la seguridad de un local: no basta con cerrar la puerta, hace falta alarma, reja y alguien que responda si salta el aviso. En seguridad web, esas capas son:

1. Un muro delante de la web (firewall)

Filtros que bloquean las inyecciones SQL, XSS, LFI y PHP antes de que lleguen a tu sitio, más protección específica frente a las vulnerabilidades RCE de Joomla. No es un antivirus: es un muro delante de tu web.

2. Bloqueo de accesos al administrador

Una contraseña extra antes del login normal (doble puerta), bloqueo de los ataques de fuerza bruta con captcha, y bloqueo automático de las IPs y países desde los que atacan. La mayoría de intentos ni llegan a la puerta.

3. Vigilancia y escaneo continuos

Revisión de la integridad del núcleo del CMS, de los permisos de los archivos y de la base de datos, con aviso por email en cuanto algo sube de nivel de alerta.

4. Copias de seguridad externas, fuera del servidor

Es la capa que marca la diferencia. Si el ataque entra en el servidor, las copias que están dentro del servidor también caen. Solo una copia guardada fuera te devuelve la web. Es la diferencia entre perder una mañana y perder el negocio.

5. Una persona detrás que limpia si te hackean

Cuando algo pasa, no basta con un plugin: hace falta alguien que entre, limpie la infección y restaure la web. Una limpieza de hackeo profesional no baja de 4 horas de trabajo.

Así protegemos tu web en Creo tu Página

Nuestro mantenimiento mantiene tu WordPress o Joomla al día. Y encima puedes sumar la Protección Web Avanzada: el muro, la doble puerta al administrador, el bloqueo de atacantes, el escaneo de malware y las copias de seguridad.

Protección Web Avanzada, Con copias diarias externas, si te hackean lo limpiamos sin coste y restauramos tu web en horas. Una limpieza suelta, sin plan.

¿Quieres saber cómo está tu web ahora mismo? Te la revisamos.

✉️ Esta dirección de correo electrónico está siendo protegida contra los robots de spam. Necesita tener JavaScript habilitado para poder verlo.  ·  📞 983 082 917 · 609 615 183

Artículo informativo. Consúltanos para una valoración de tu caso concreto.

Detalles
Categoría: Seguridad y mantenimiento
Cómo saber si un email es un fraude: 7 señales para no caer en la trampa

Cómo saber si un email es un fraude: 7 señales para no caer en la trampa

  • Tiempo de lectura: Tiempo de lectura 10 minutos

Cada semana llegan a autónomos y pequeñas empresas correos que parecen de una empresa de confianza —tu banco, tu proveedor de hosting, incluso tu diseñador web— pero que en realidad son un fraude. El objetivo casi siempre es el mismo: que hagas un pago o entregues tus datos sin darte cuenta.

La buena noticia es que estos correos tienen patrones que se repiten. Si sabes qué mirar, los detectas en segundos. En esta guía te enseñamos las señales de alarma y qué hacer cuando te llegue uno.

Qué es la suplantación de identidad por email

La suplantación (o phishing) consiste en hacerse pasar por una persona o empresa real para ganarse tu confianza. El estafador copia el nombre, el logotipo y hasta el tono de tu proveedor habitual, y crea una dirección de correo muy parecida a la auténtica. Como el mensaje "encaja" con alguien que conoces, bajas la guardia. Ahí está el peligro.

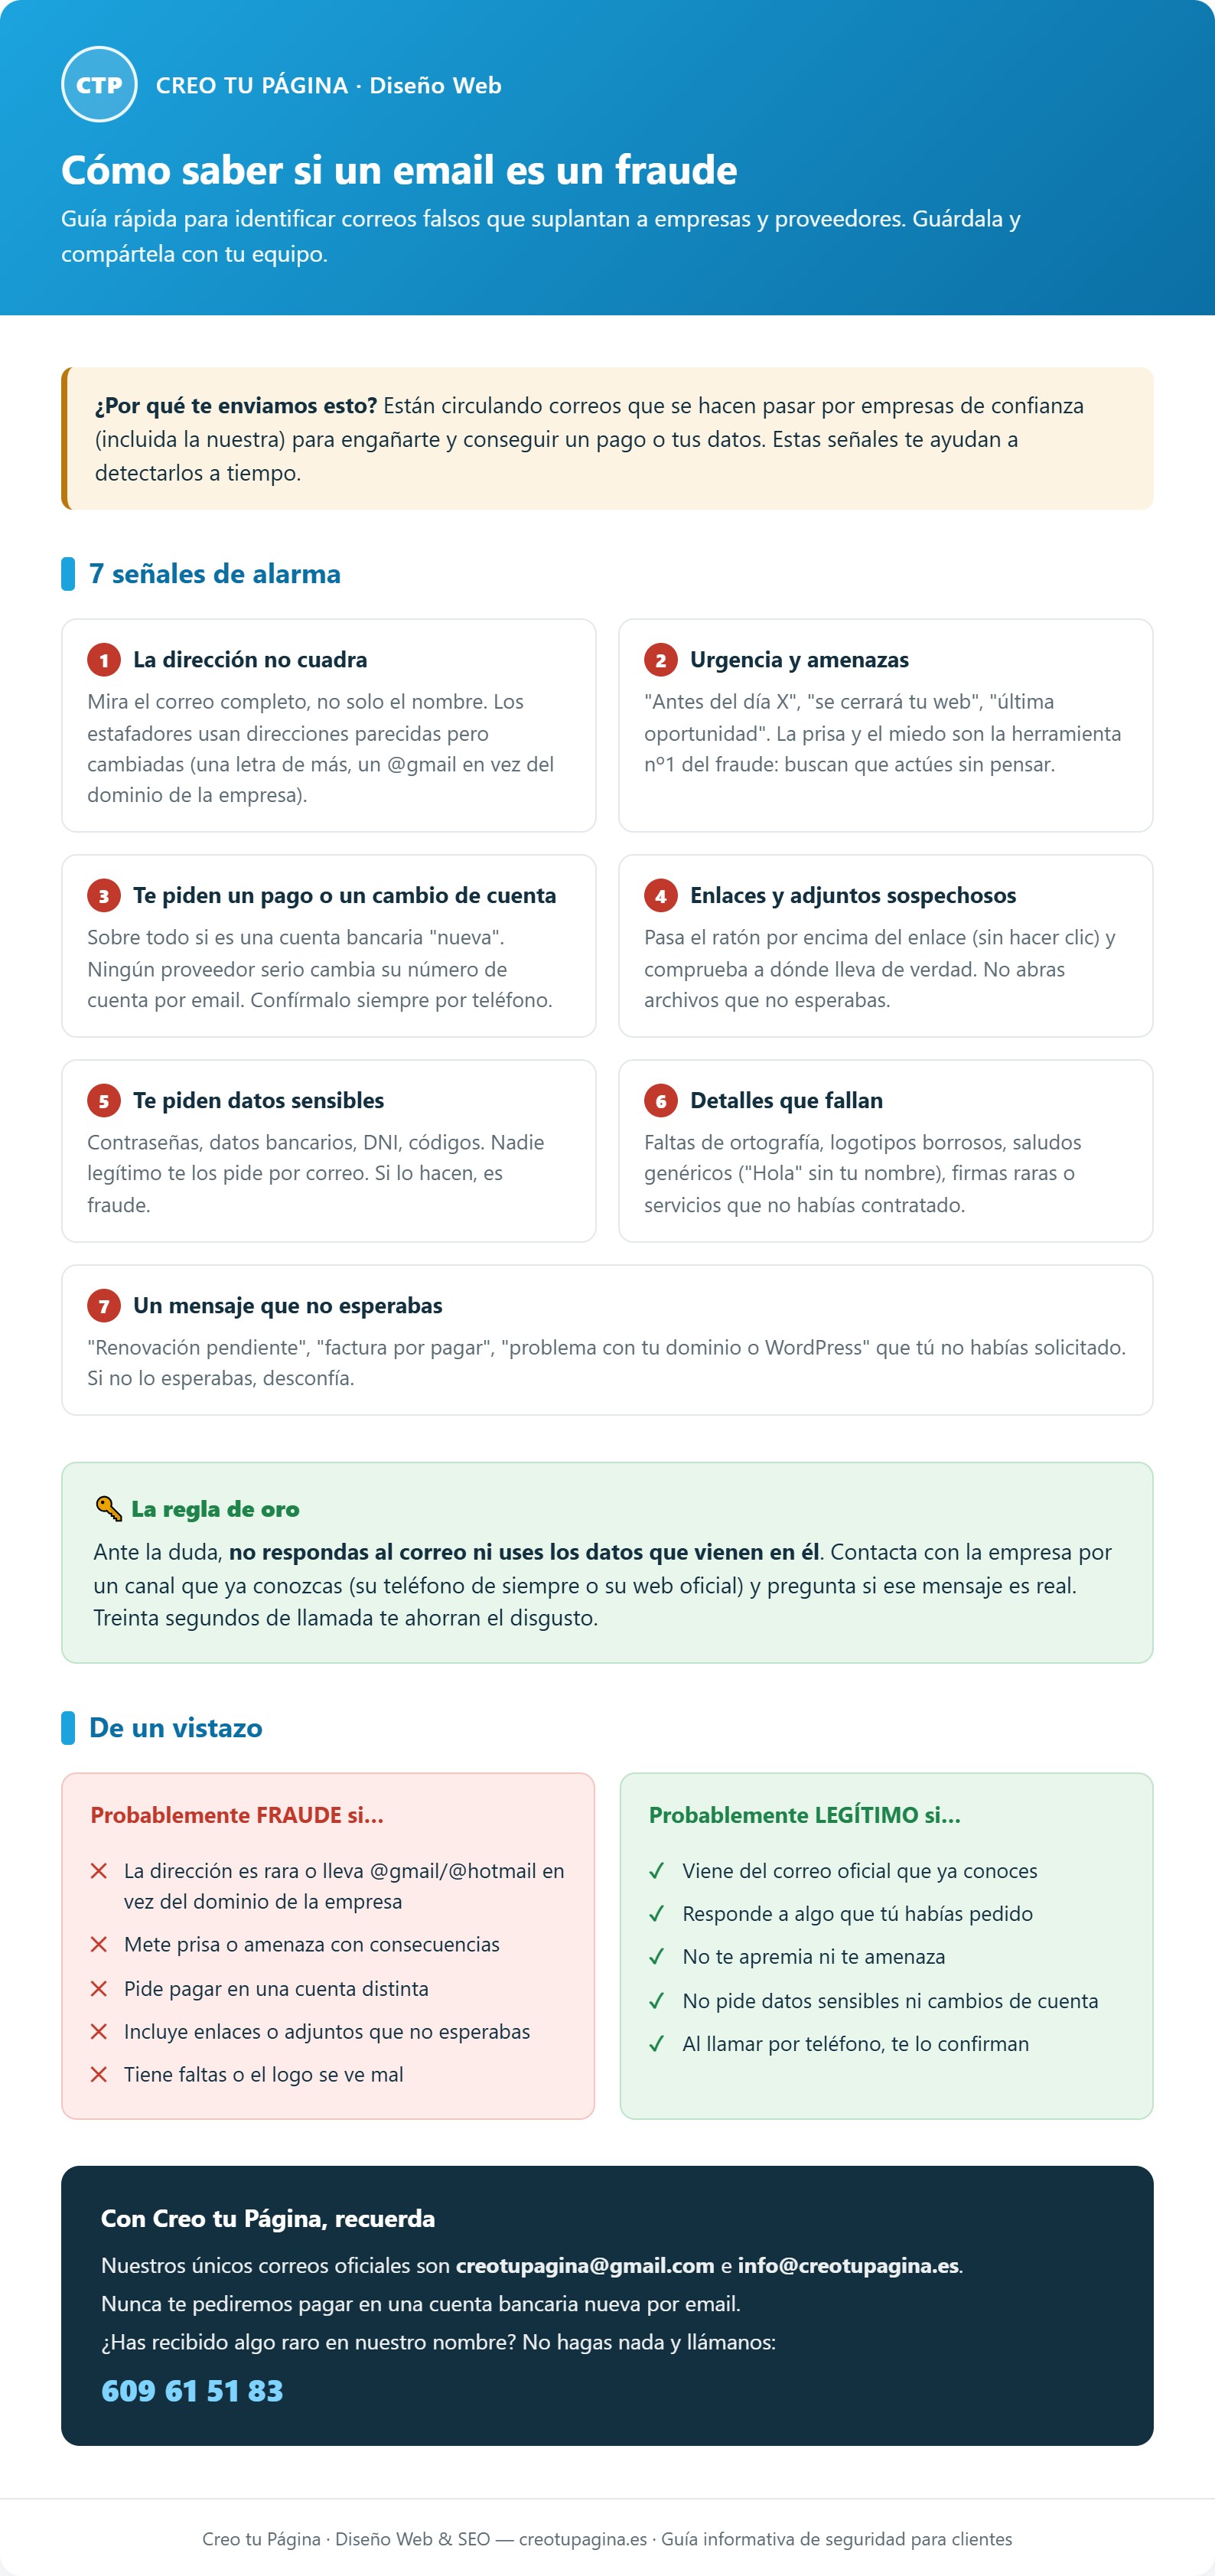
7 señales de que un email es fraudulento

1. La dirección del remitente no cuadra

No te fíes solo del nombre que aparece: mira la dirección de correo completa. Los estafadores usan direcciones casi idénticas a la real, con una letra de más o cambiada, o un @gmail.com en lugar del dominio corporativo de la empresa.

2. Te mete prisa o te amenaza

"Antes del día X", "tu web será cerrada", "última oportunidad". La urgencia y el miedo son la herramienta número uno del fraude: buscan que actúes rápido, sin pararte a pensar.

3. Te pide un pago o un cambio de cuenta bancaria

Especialmente si es una cuenta "nueva". Ningún proveedor serio cambia su número de cuenta por correo electrónico. Si ves algo así, confírmalo siempre por teléfono antes de pagar.

4. Incluye enlaces o adjuntos que no esperabas

Antes de hacer clic, pasa el ratón por encima del enlace (sin pulsarlo) y comprueba a dónde lleva de verdad. No abras archivos adjuntos que no habías solicitado.

5. Te piden datos sensibles

Contraseñas, datos bancarios, DNI o códigos de verificación. Nadie legítimo te los pide por email. Si lo hacen, es fraude.

6. Hay detalles que fallan

Faltas de ortografía, logotipos borrosos o mal colocados, saludos genéricos ("Hola" sin tu nombre) o firmas que no terminan de encajar.

7. Es un mensaje que no esperabas

"Renovación pendiente", "factura por pagar", "problema con tu dominio o con WordPress"… sobre algo que tú no habías pedido ni contratado. Si no lo esperabas, desconfía.

🔑 La regla de oro: si tienes cualquier duda, no respondas al correo ni utilices los datos que aparecen en él. Contacta con la empresa por un canal que ya conozcas —su teléfono de siempre o su página web oficial— y pregunta si ese mensaje es real. Treinta segundos de llamada te ahorran un disgusto que puede costarte cientos o miles de euros.

De un vistazo: fraude o legítimo

Probablemente sea un FRAUDE si: la dirección es rara o usa @gmail/@hotmail en vez del dominio de la empresa; mete prisa o amenaza; pide pagar en una cuenta distinta; incluye enlaces o adjuntos inesperados; o tiene faltas y el logo se ve mal.

Probablemente sea LEGÍTIMO si: viene del correo oficial que ya conoces; responde a algo que tú habías solicitado; no te apremia ni te amenaza; no pide datos sensibles ni cambios de cuenta; y al llamar por teléfono te lo confirman.

Qué hacer si recibes un correo sospechoso

No hagas clic en nada ni respondas. Si suplanta a una empresa que conoces, avísales por su canal oficial: es probable que no lo sepan y que otros clientes estén recibiendo lo mismo. Y bórralo. Si has llegado a pulsar un enlace o facilitar datos, cambia de inmediato tus contraseñas y avisa a tu banco.

Protege también tu propia web

Muchos de estos fraudes se aprovechan de webs desactualizadas o sin mantenimiento. Mantener tu WordPress al día, con copias de seguridad y seguridad activa, es la mejor forma de que ni tú ni tus clientes seáis un blanco fácil.

En Creo tu Página ayudamos a autónomos y pymes a tener una web rápida, segura y bien mantenida. ¿Quieres que revisemos la seguridad de la tuya?

✉️ Esta dirección de correo electrónico está siendo protegida contra los robots de spam. Necesita tener JavaScript habilitado para poder verlo.  ·  📞 609 61 51 83

Artículo informativo de seguridad. Si crees que has recibido un correo suplantando a Creo tu Página, contáctanos antes de hacer nada.

Detalles
Categoría: Seguridad y mantenimiento
WordPress es una herramienta muy potente y flexible, pero como cualquier software, necesita cuidados.

WordPress es una herramienta muy potente y flexible, pero como cualquier software, necesita cuidados.

  • Tiempo de lectura: Tiempo de lectura 15 minutos

Uno de los problemas más habituales que nos encontramos en el día a día es trabajar con páginas web en WordPress que no han recibido un mantenimiento adecuado durante años. En algunos casos, nos encontramos instalaciones que no se han actualizado en 6, 7 u 8 años, y en ese punto puede pasar prácticamente cualquier cosa.

WordPress es una herramienta muy potente y flexible, pero como cualquier software, necesita cuidados. No se trata solo de instalar una web y olvidarse de ella. WordPress evoluciona constantemente: cambian las versiones de PHP, los servidores se actualizan, los navegadores avanzan y los estándares de seguridad se refuerzan. Una web que no acompaña ese ritmo empieza a dar problemas tarde o temprano.

Cuando una instalación lleva años sin actualizarse, el riesgo no es solo visual o funcional. Plugins abandonados, plantillas obsoletas y versiones antiguas del core pueden provocar errores críticos, incompatibilidades graves e incluso dejar la web completamente inaccesible. En estos casos, una simple actualización puede convertirse en una operación delicada que requiere planificación y pruebas previas.

El mantenimiento web no consiste únicamente en pulsar un botón de “actualizar”. Implica revisar compatibilidades, comprobar que las copias de seguridad funcionan correctamente y asegurarse de que los cambios no afectan al funcionamiento general del sitio. Por eso es tan importante realizar este proceso de forma periódica y controlada.

Otro aspecto clave es la seguridad. Las webs desactualizadas son uno de los principales objetivos de ataques automatizados. Vulnerabilidades conocidas en plugins antiguos o versiones obsoletas de WordPress pueden ser explotadas fácilmente si no se corrigen a tiempo. Mantener la web actualizada reduce drásticamente este tipo de riesgos.

Además, el mantenimiento influye directamente en el rendimiento. Con el paso del tiempo, una web acumula datos innecesarios, configuraciones antiguas y extensiones que ya no se utilizan. Una revisión periódica permite limpiar, optimizar y mejorar la velocidad de carga, algo fundamental tanto para la experiencia de usuario como para el posicionamiento en buscadores.

En proyectos donde el mantenimiento se ha descuidado durante años, lo más habitual es encontrarse con una mezcla de soluciones improvisadas: parches temporales, plugins duplicados o configuraciones heredadas que nadie recuerda por qué se hicieron. En estos casos, muchas veces es más eficiente replantear la estructura de la web con calma que seguir añadiendo capas sobre una base inestable.

Llevar una política de actualizaciones clara y constante evita llegar a ese punto. Actualizar poco a poco, con regularidad, permite detectar problemas a tiempo y mantener la web siempre en un estado saludable. No es una tarea puntual, sino un proceso continuo que forma parte de la vida de cualquier sitio web profesional. Llegado a este punto, ¿Te gustaría conocer los planes de mantenimiento web que tenemos en Creo Tu Página?

Preguntas frecuentes sobre mantenimiento y actualizaciones en WordPress

¿Cada cuánto tiempo debería actualizarse WordPress?

Lo recomendable es revisar actualizaciones al menos una vez al mes. En webs con mucha actividad o tiendas online, incluso con más frecuencia. Lo importante es no dejar pasar largos periodos sin revisar el estado del sitio.

¿Es peligroso actualizar una web antigua?

Puede serlo si se hace sin planificación. Por eso es fundamental contar con copias de seguridad y, si es posible, realizar pruebas en un entorno de desarrollo antes de aplicar cambios en la web principal.

¿Qué pasa si no actualizo nunca mi web?

A corto plazo puede parecer que no ocurre nada, pero a medio y largo plazo aumentan las probabilidades de errores, problemas de seguridad, caídas del sitio y costes mayores cuando finalmente hay que intervenir.

¿El mantenimiento web solo es necesario para tiendas online?

No. Cualquier web en WordPress necesita mantenimiento, ya sea corporativa, blog o tienda online. Todas dependen de un software que evoluciona constantemente.

¿Actualizar mejora el rendimiento de la web?

En muchos casos, sí. Las actualizaciones suelen incluir mejoras de rendimiento y compatibilidad. Además, el mantenimiento permite eliminar elementos innecesarios que ralentizan la web.

Detalles
Categoría: Seguridad y mantenimiento
Aumentan las estafas en internet aprovechándose de ciertas situaciones en su beneficio

Aumentan las estafas en internet aprovechándose de ciertas situaciones en su beneficio

  • Tiempo de lectura: Tiempo de lectura 10 minutos

Desde Creo Tu Página diseño web y todos nuestras empresas colaboradoras y socios estamos enormemente apenados con la actual crisis en Ucrania, lamentablemente los estafadores suelen aprovecharse de estas situaciones y aprovecharlas en su propio beneficio.

Nuestros expertos en seguridad han detectado un aumento destacado en las estafas en línea, tanto de criptomonedas como de otro tipo. Si bien esto no es de ahora, sabemos que siempre ha habido estafadores y siempre los habrá, desde que convivimos con internet las estafas via online no paran de crecer.

Un ejemplo reciente lo tenemos en las redes sociales que llevamos de un conocido festival de rock, lanzamos una promoción en la cual el festival sorteaba dos entradas, alguien creó una cuenta falsa casi idéntica a la del festival en redes sociales suplantando su identidad, un ejemplo claro de phishing, no es nada más ni nada menos que un método para engañar, hacer creer a la gente que eres una persona o una entidad en la que confías para sacar beneficio propio. Ya avisamos que desde las plataformas del festival no se pedía ningún tipo de dato bancario, ni personal, excepto en las plataformas habilitadas, y que por supuesto los ganadores no tienen que pagar nada faltaría más, en apenas 16 horas conseguimos que Instagram eliminara el perfil falso no sin insistir bastante, ya que el propio Instagram nos decía que dado al nivel tan alto de solicitudes que tenían no nos podían contestar, ni revisar el caso, pero bueno insistiendo un poco al final lo eliminaron, no obstante algunas personas fueron afectadas por la estafa lamentablemente.

¿Qué podemos hacer frente a estas situaciones?

  1. Si has recibido una petición de dinero por parte de alguien conocido, un ser querido que supuestamente se encuentra en apuros, llámale para asegurarte que se trata de él.
  2. Si vas a realizar alguna donación hay que ser precavidos, hazlo directamente desde el sitio web y no mediante enlaces en las redes sociales.
  3. Infórmate sobre los vídeos de desinformación con tecnología deepfake.
  4. Desconfía de forma instantánea de quién pida dinero en criptomonedas.
  5. Los detalles son esenciales, fíjate en todos los detalles para descubrir si es verdad que quien te escribe es la persona o entidad que dice ser, los correos electrónicos de suplantación de identidad que se hacen pasar por bancos o entidades cercanas, suelen tener detalles que nos hacen dudar, no pinches en ningún enlace si tienes dudas ni descargues ningún archivo. Y por supuesto no pongas ningún dato de tarjeta para pagar si has llegado hasta ahi dudando.

 Las donaciones no son el único método que los estafadores tienen para engañarnos, la precaución en cualquier comunicación que reciba y comprobar cuidadosamente sus fuentes puede ser tu gran aliado. Los estafadores intentarán alimentar el miedo y el caos en diferentes situaciones, estos podrían ser otros intentos de estafa que nos podemos encontrar.

  1. ¿Demasiado bueno para ser verdad? El precio del combustible aumenta a diario, desconfía de cualquier entidad que ofrezca precios poco realistas.
  2. Phishing en tu correo electrónico, siempre ha supuesto un riesto no es de ahora, pero dada la coyuntura actual esto va en aumento, no abras correos de desconocidos ni hagas clic en enlaces o descargas sospechosas.
  3. Intentos de hackeo, actualizar tu antivirus le ayudará a mantenerte seguro en línea, además de tener el sitema actualizado. Te invitamos a leer nuestro artículo sobre la actualización de seguridad por la escalada de ataques phishing/spoofing/spam que hemos llevado a cabo hace poco en nuestros sistemas, para comprender que ciertos sistemas antiguos en frente con servidores nuevos y actualizados pueden conllevar un problema.

Esperamos honestamente que esta información te sea útil, si deseas ayudar al pueblo ucraniano te recomendamos además que lo hagas a través de organizaciones oficiales de confianza, y directamente en su página web. No lo hagas a través de enlaces compartidos en redes sociales.

Desde CreoTUPágina y todos nuestros colaboradores y socios esperamos que siga seguro, estés conectado o no.

Detalles
Categoría: Seguridad y mantenimiento
Actualización de seguridad por la escalada de ataques phishing/spoofing/spam

Actualización de seguridad por la escalada de ataques phishing/spoofing/spam

  • Tiempo de lectura: Tiempo de lectura 10 minutos

Es una constante lucha contra los ciber ataques, correo spam, spoofing, phishing, etc... mientras unos intentan atacar, otros intentamos que nuestros clientes se encuentren lo más seguros posibles tanto en su correo electrónico como en su página web.

La actualización en nuestros servidores hace que el correo sólo se pueda conectar a través de TLS o SSL, este artículo va dirigido a aquellas personas que tengan su correo electrónico configurado con Outlook versiones anteriores como la 2007, 2010, 2013 o 2016, aunque hemos visto casos con Windows Live Mail (2010) o Windows Mail Desktop (2014) o la actual aplicación Correo de Windows, Thunderbird, etc... No obstante con esta actualización normalmente hay que realizar cambios pero en veriones antiguas.

Para solucionar este problema normalmente abrá que seguir estos pasos.

  1. En Outlook 2010, Outlook 2013 o Outlook 2016, elija Archivo.
  2. Selecciona configuración de la cuenta > configuración de la cuenta.
  3. En la pestaña Correo electrónico, seleccione su cuenta (perfil) y, a continuación, elija Reparar.
  4. Verificar que los puertos, servidor entrante/saliente estén correctos y configurados para SSL/TLS (puerto 587).
  5. También, verifique que en servidor entrante y saliente tenga colocado: mail.sudominio.com (modificando "sudominio" y ".com" por su dominio y extensión).
  6. Guardar y reiniciar Outlook.

Para Outlook 2007, u otros tipos de programas abrá que realizar otro tipo de cambios pero al final siempre es lo mismo, de todas formas con nuestro soporte de mantenimiento de tu página web podrás llamarnos con toda confianza, aunque este tipo de trabajos en principio no está includo ya que se trata de un servicio externo, el correo pasa por el servidor, y tu programa de correo se conecta al servidor, entendemos que el correo electrónico tiene que funcionar siempre correctamente y nosotros lo configuramos en 2 minutos, en cambio para  una persona que no está acostumbrada a hacerlo le puede suponer un quebradero de cabeza.

Detalles
Categoría: Seguridad y mantenimiento